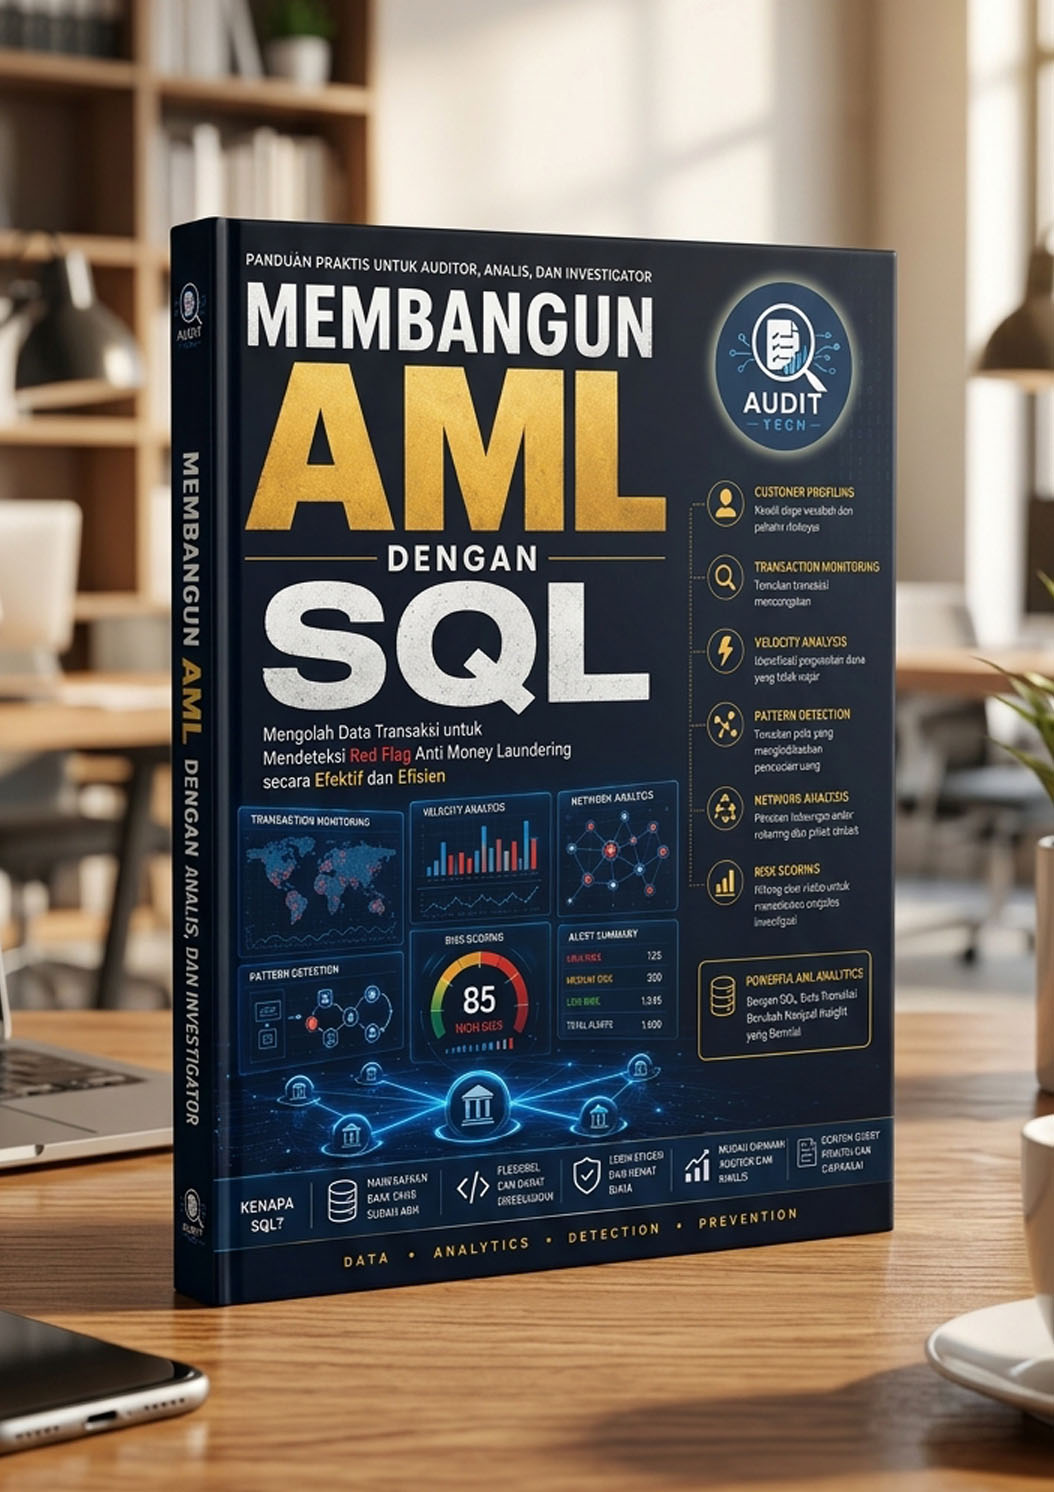
POJK 8/2023 memperluas cakupan dan memperberat kewajiban pemantauan APU-PPT. Sementara itu, volume transaksi terus naik dan tim compliance masih mengandalkan review manual yang tidak mungkin mengejarnya. Ebook ini menerjemahkan red flag AML menjadi query SQL yang bisa langsung dijalankan — lengkap dengan 20 scenario siap pakai dan sudut pandang auditor di setiap query.

Tiga gejala yang paling sering ditemui tim AML/compliance di institusi jasa keuangan menengah — sebelum mereka punya rule yang bisa diandalkan.
Jutaan transaksi per bulan, lintas channel. Review manual atau sampling acak hanya menyentuh sebagian kecil populasi — sisanya lolos begitu saja.
Sistem menghasilkan ratusan alert, tapi tidak ada cara sistematis membedakan mana yang benar-benar layak diinvestigasi lebih dulu.
Ketika auditor bertanya "atas dasar apa threshold ini?" — banyak tim tidak punya jawaban yang bisa ditelusuri balik ke regulasi.
Bukan kumpulan query acak — setiap SQL bisa ditelusuri balik ke red flag dan regulasi yang mendasarinya.
Membangun baseline aktivitas nasabah sebagai pembanding — fondasi seluruh deteksi berikutnya.
Transaksi bernilai tinggi, tunai, dan penyimpangan dari kebiasaan nasabah.
Seberapa cepat dana berpindah — window function, LAG/LEAD, rolling interval.
Structuring, funnel account, pass-through account, lonjakan transaksi mendadak.
Shared beneficiary, circular transaction — termasuk recursive CTE untuk menelusuri rantai transfer.
Menggabungkan seluruh sinyal menjadi satu skor prioritas yang bisa ditindaklanjuti.
Dari deteksi ke investigasi — deduplikasi alert, disposisi, eskalasi ke pelaporan.
11 jenis test auditor, dan teknik blind spot analysis — mencari yang tidak terdeteksi sistem.
Setiap scenario mengikuti template 14-bagian yang sama: dari objective sampai sudut pandang auditor.
Rantai transfer yang titik awal dan akhirnya adalah rekening yang sama, dengan beberapa hop perantara, dalam jendela waktu berdekatan.
Menciptakan kesan aktivitas ekonomi yang sebenarnya tidak substantif — salah satu red flag terkuat dalam tahap integration.
SQL ditulis terhadap model data kanonik — tinggal dipetakan ke skema Anda sendiri, tidak terikat satu vendor core banking.
Tiap scenario melacak balik ke red flag dan regulasi (POJK 8/2023, FATF) — bukan angka yang muncul begitu saja.
Bukan hanya "apakah rule bekerja" — tapi "transaksi mana yang lolos tanpa ter-alert sama sekali."
Tidak perlu tunggu akses ke data produksi. 5 file CSV siap pakai, sudah disusun mengikuti skema tabel yang dipakai di seluruh contoh SQL buku ini, lengkap dengan pola red flag yang sengaja disisipkan supaya query langsung menghasilkan hit.
Cukup familiar dengan dasar (SELECT, JOIN, GROUP BY). Setiap teknik lanjutan (window function, recursive CTE) dijelaskan dari nol sebelum dipakai di scenario.
SQL ditulis sebagai kerangka berpikir dan starting point yang perlu dipetakan ke skema database dan dikalibrasi ulang thresholdnya sesuai profil risiko institusi Anda (dibahas tuntas di Bab 15).
File Word (.docx) yang bisa dibuka di perangkat apa pun. Setelah pembayaran melalui Scalev, tautan unduhan dikirim ke email Anda.
File CSV bersifat generik dan bisa di-import ke SQL engine mana pun (PostgreSQL, MySQL, SQL Server, dsb). Nama kolom mengikuti model data kanonik yang sama dengan contoh query di dalam ebook, jadi tidak perlu penyesuaian tambahan untuk mulai latihan.
Tidak. Ebook ini mengajarkan cara berpikir dan menulis rule deteksi menggunakan SQL — cocok untuk membangun kapabilitas internal atau melengkapi software yang sudah ada, bukan menggantikannya.
Disclaimer: Ebook ini adalah materi edukasi analytics, bukan pengganti peraturan perundang-undangan, ketentuan regulator, atau kebijakan internal organisasi Anda. Seluruh threshold dan parameter dalam contoh bersifat ilustratif dan perlu dikalibrasi ulang sesuai risk appetite masing-masing institusi. Alert yang dihasilkan SQL adalah indikasi, bukan bukti hukum tindak pidana pencucian uang.